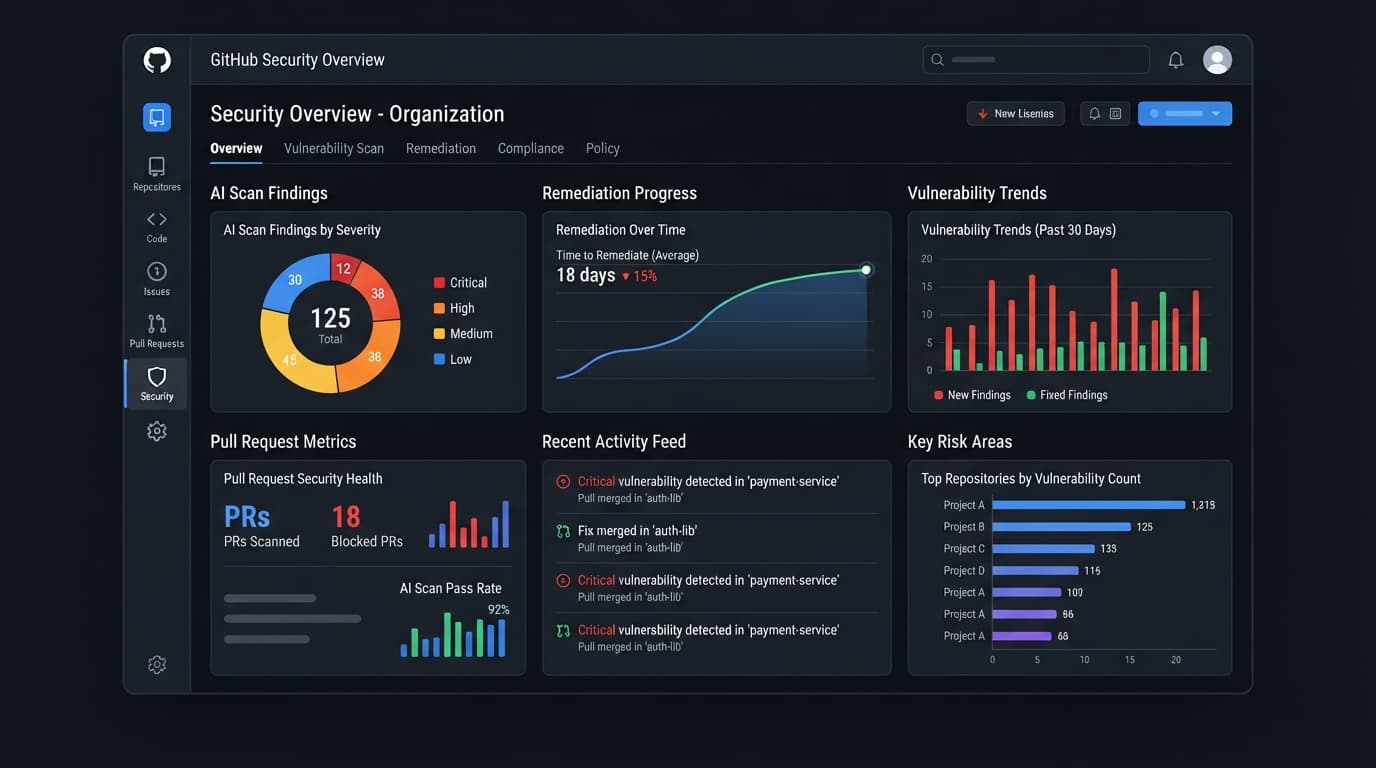
보안 개요에 추가된 AI 스캔 성과 지표
깃허브(GitHub)가 2026년 10월 13일 공식 블로그를 통해 풀 리퀘스트(PR) 대상 AI 스캔(AI Scan)의 성과를 확인할 수 있는 새 지표를 보안 개요(security overview)에 도입했다고 밝혔습니다. 이번 업데이트는 조직 및 엔터프라이즈 관리자가 AI 보안 기능의 도입 효과를 수치로 파악하도록 돕는 공개 프리뷰(Public Preview) 형태입니다.
새로 제공되는 지표에는 AI 스캔이 생성한 취약점 발견 건수, 해결된 건수, 수정률(remediation rate), 발견이 발생한 저장소 목록, 선택한 보고 기간 동안의 추세가 포함됩니다. 특히 개발자가 시스템이 제시한 자동 수정(autofix) 제안을 얼마나 자주 적용했는지도 측정 항목으로 들어갔습니다.
기존 CodeQL 메뉴 개편과 세부 탭 분리
지표 추가와 함께 기존 인터페이스도 개편됐습니다. 기존의 '풀 리퀘스트의 CodeQL(CodeQL pull requests)' 페이지 명칭은 '풀 리퀘스트의 코드 스캐닝(Code scanning on pull requests)'으로 변경됐습니다.
해당 페이지는 CodeQL 탭과 AI 스캔 탭으로 분리됩니다. AI 스캔 탭에서는 전체 발견 항목 수와 더불어 자동 수정 제안이 포함된 건수와 포함되지 않은 건수를 나누어 보여줍니다. 기존 CodeQL 관련 지표는 분리된 CodeQL 탭에서 이전과 같이 확인할 수 있습니다.
개별 PR 검토 없이 조직 차원의 도입 결정 지원
깃허브는 보안 담당 조직이 개별 풀 리퀘스트를 일일이 확인하지 않고도 AI 스캔의 효과를 평가하고, 개발자의 반응을 파악해 도입 및 투자 결정을 내릴 수 있도록 이번 지표를 설계했다고 설명했습니다.
이번 기능은 깃허브 닷컴(github.com)과 깃허브 엔터프라이즈 클라우드(GitHub Enterprise Cloud) 환경에서 깃허브 코드 시큐리티(GitHub Code Security) 또는 깃허브 어드밴스드 시큐리티(GitHub Advanced Security) 라이선스를 보유한 고객에게 제공됩니다. 깃허브 엔터프라이즈 서버(GitHub Enterprise Server)는 이번 릴리스 지원 대상에서 제외됐습니다.
이 사이트가 보는 지점
단순히 AI가 무엇을 찾아냈는지(생성 건수)에 그치지 않고 개발자가 제안을 실제로 수용했는지(자동 수정 적용 빈도)를 실행 단위로 쪼개어 측정한 대목에 주목할 필요가 있습니다. 이는 AI 엔진의 출력 품질을 평가할 때 노출량이나 탐지율뿐 아니라 최종 작업자의 채택률이 핵심 평가 지표로 이동하고 있음을 보여줍니다. 앞서 이커머스 AI 검색 가시성, 3단계 퍼널 분할 측정 대두에서 살펴봤듯, AI 생성 결과물이 실제 행동 단계로 이어지는 구간을 수량화하는 시도가 개발 워크플로 전반으로 확장되는 흐름과 맞닿아 있습니다.